CrowdHandler, le moteur du CDN d'Imperva
Si votre site est hébergé chez Imperva, vous pouvez le laisser là et y ajouter CrowdHandler en arrière-plan. Votre DNS reste chez Imperva, Imperva achemine le trafic vers CrowdHandler, et CrowdHandler le transmet à votre serveur d'origine.
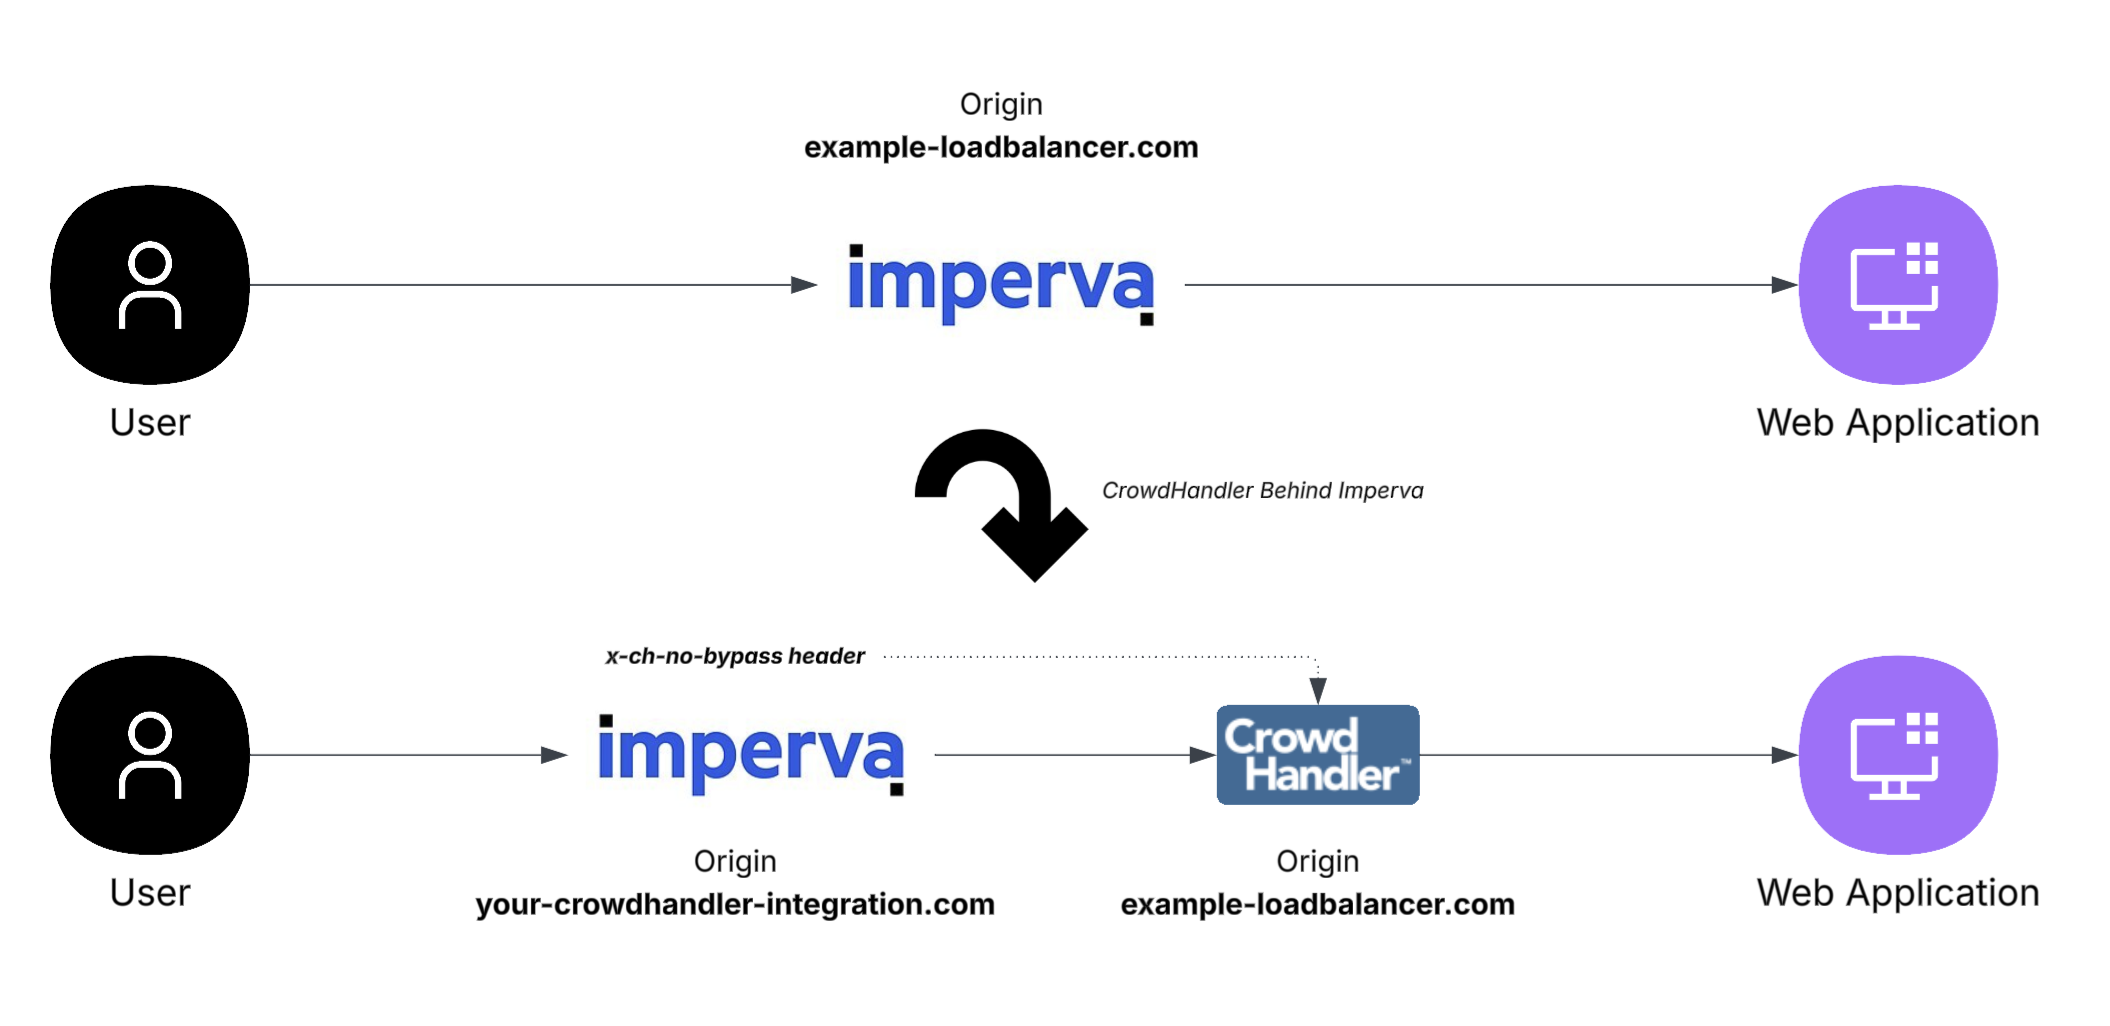
Ce guide utilise l'intégration Appcelerator (DNS). Si vous exécutez plutôt CrowdHandler sur votre propre distribution CloudFront, suivez le guide CloudFront et configurez l'origine Imperva pour qu'elle pointe vers cette distribution.
Avant de commencer
- Accès à votre compte Imperva avec les droits nécessaires pour modifier l'origine du site et ses règles.
- Un compte CrowdHandler avec la formule « Standard » ou supérieure.
- Le domaine que vous souhaitez protéger pointe déjà vers Imperva. Il continue de pointer vers Imperva tout au long du processus.
Étape 1 : Intégrer le domaine dans CrowdHandler
Suivez le guide de démarrage d'Appcelerator jusqu'à l'étape « Go Live » : ajoutez le domaine, demandez le certificat, ajoutez l'enregistrement de validation chez votre fournisseur DNS et configurez votre serveur d'origine.
Définissez l'origine sur le nom d'hôte vers lequel Imperva achemine actuellement le trafic. C'est à partir de là que CrowdHandler l'acheminera désormais.
Arrêtez-vous lorsque vous arrivez au panneau « Go Live ». Ne modifiez pas l'enregistrement DNS de votre domaine.
Étape 2 : Définissez le type de configuration sur « Imperva »
Dans le panneau « Go Live », modifiez le « Type de configuration » pour sélectionner « Imperva ».
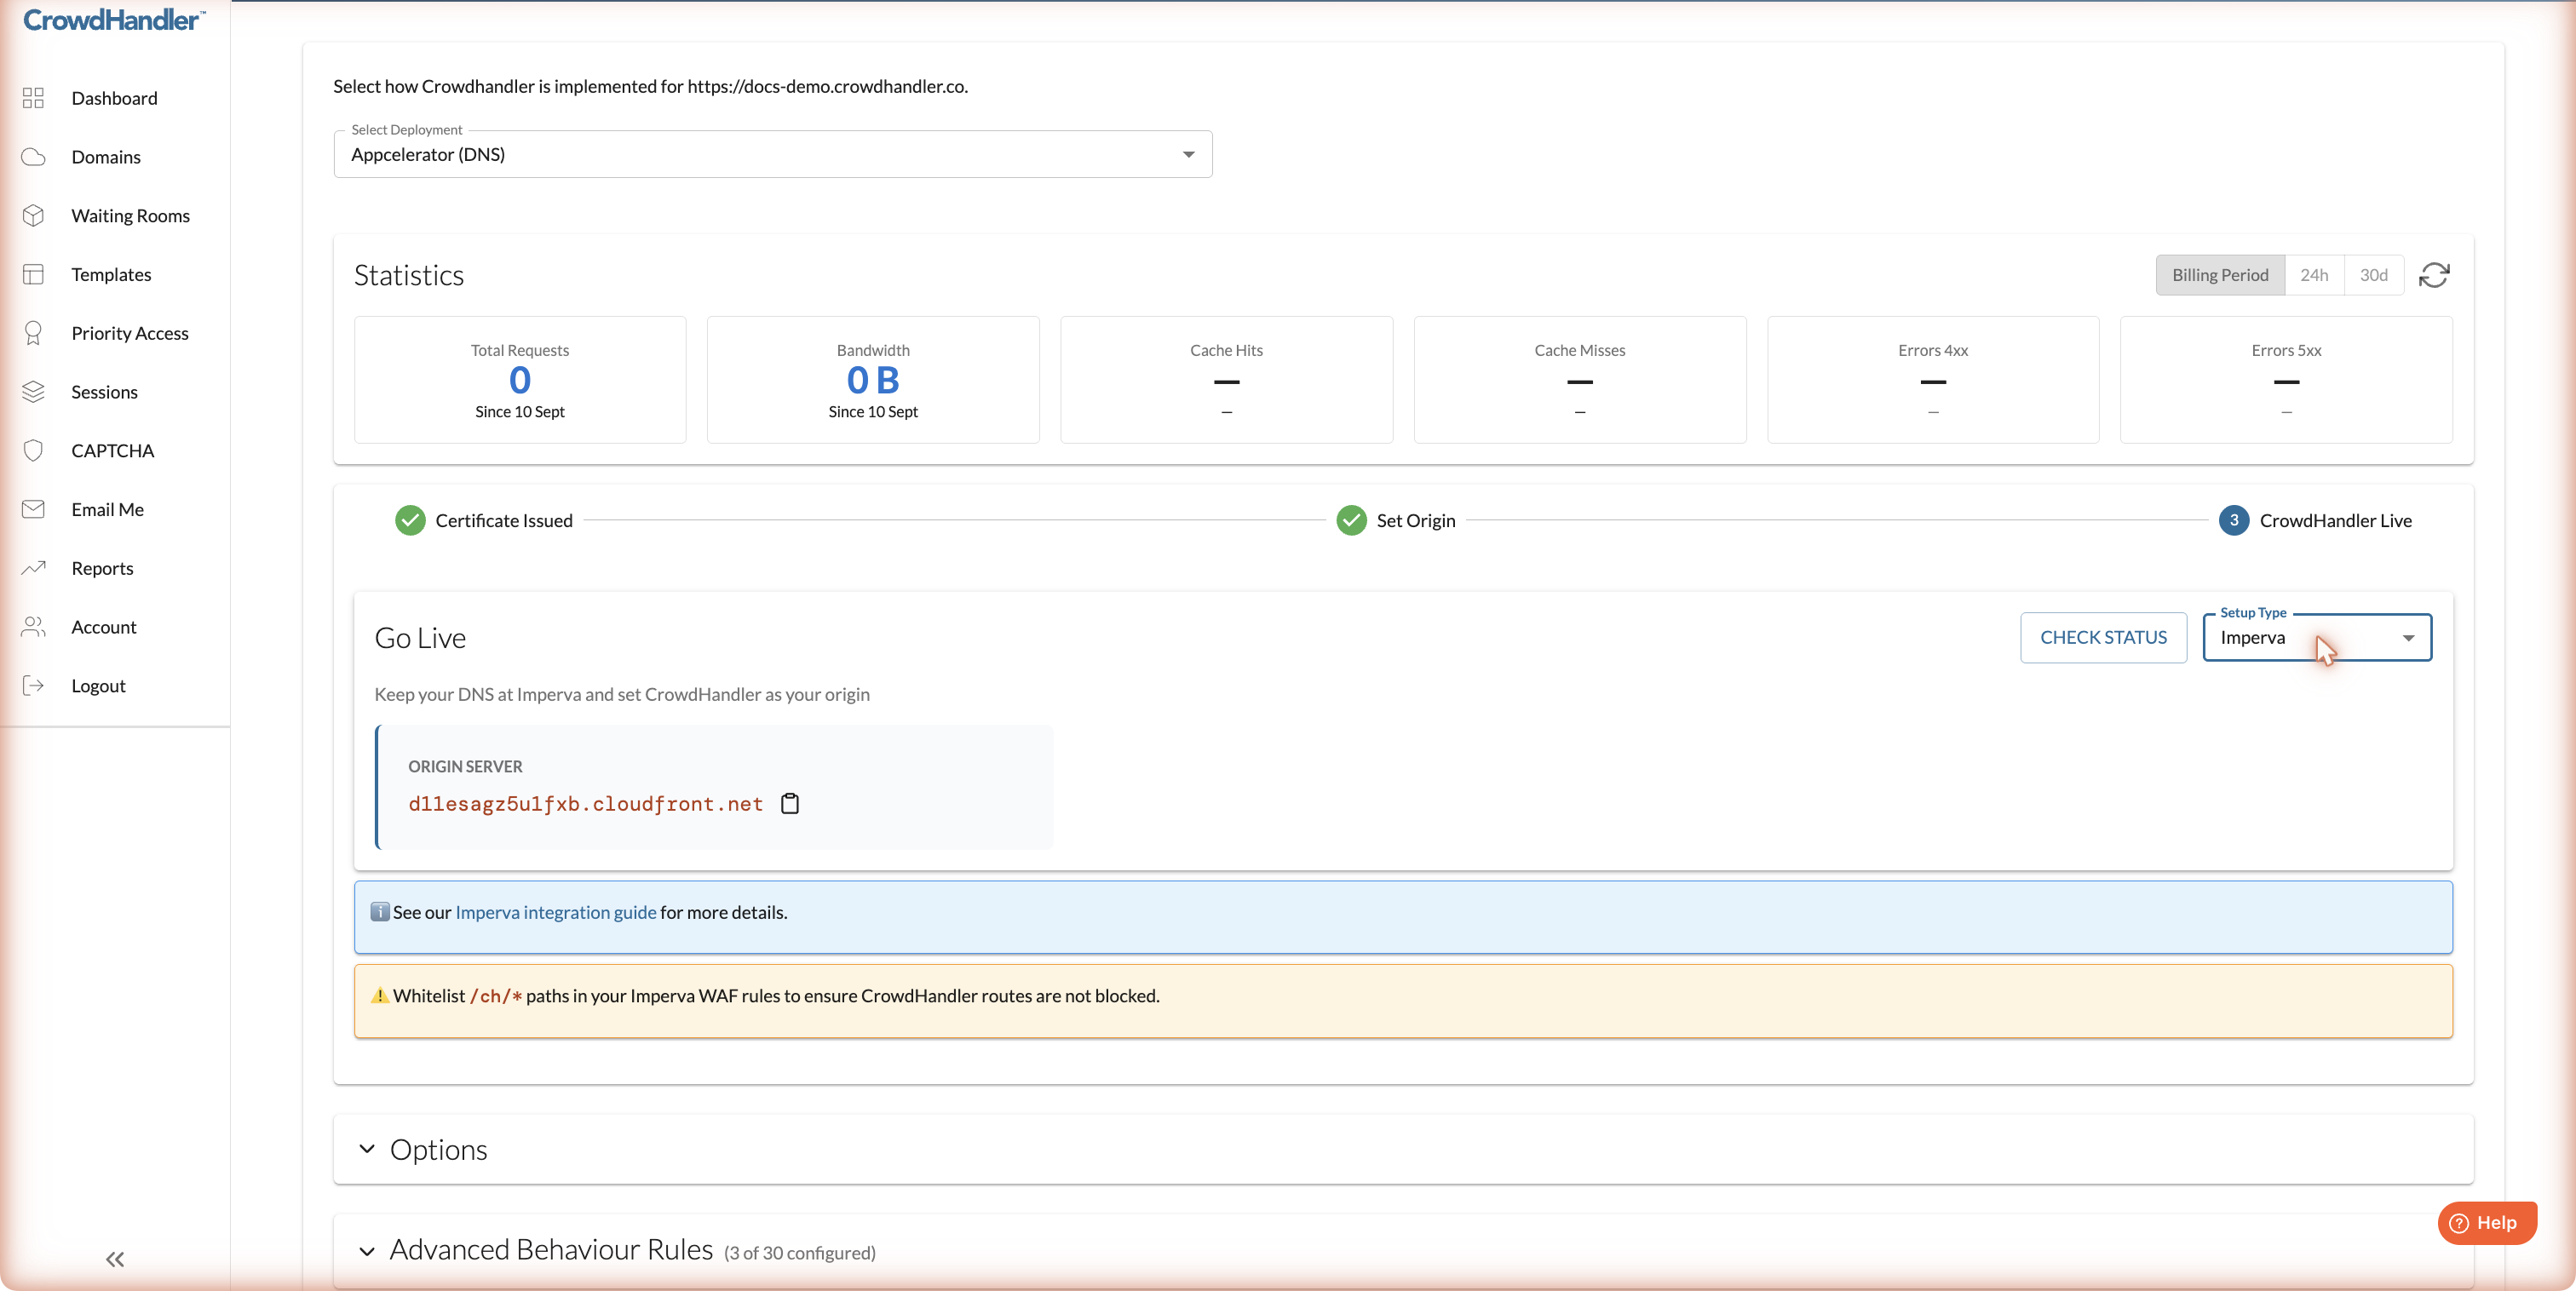
Cela a deux effets. Les instructions basculent vers le flux Imperva et affichent votre point de terminaison CrowdHandler sous la forme Serveur d'origine. Et CrowdHandler cesse d'ajouter ses propres x-ch-no-bypass en-tête ; ainsi, un en-tête défini dans Imperva parvient à votre serveur d'origine sans modification (voir l'étape 4).
Étape 3 : Configurer Imperva pour qu'il pointe vers CrowdHandler
Dans Imperva, modifiez le site adresse d'origine à la Serveur d'origine valeur du panneau « Go Live ». Il s'agit d'une cloudfront.net nom d'hôte.
Laissez ensuite le /ch/* chemin d'accès dans vos règles Imperva WAF. CrowdHandler utilise ces chemins d'accès pour servir sa page d'attente et sa configuration ; leur blocage empêche le bon fonctionnement de la page d'attente.
Le trafic passe désormais par Imperva → CrowdHandler → votre serveur d'origine. Cliquez sur « Vérifier l'état » sur la page des paramètres du domaine pour vérifier que CrowdHandler le détecte bien.
Étape 4 (facultative) : Protégez votre source
Toute personne qui découvre l'adresse de votre origine ou votre point de terminaison CrowdHandler peut envoyer des requêtes qui contournent Imperva. Pour les rejeter :
- Créer une règle dans Imperva qui ajoute un en-tête de requête nommé
x-ch-no-bypassavec une valeur secrète de votre choix. - Configurez votre serveur d'origine de manière à rejeter toute requête dans laquelle cet en-tête est absent ou présente une valeur différente. Vous trouverez des exemples pour les serveurs et langages courants dans la section « Se prémunir contre les tentatives de contournement du DNS ».
Comme CrowdHandler transmet l'en-tête au lieu de le remplacer, une valeur valide au niveau de votre serveur d'origine prouve que la requête est passée par Imperva et CrowdHandler. Une requête envoyée directement à l'un ou l'autre de ces services arrive sans en-tête et est rejetée.
Si vous validez déjà un jeton généré par CrowdHandler au niveau de votre origine, modifiez la vérification d'origine pour qu'elle utilise votre valeur Imperva avant de définir le « Type de configuration » sur « Imperva », car CrowdHandler cesse alors d'envoyer son propre jeton.
Adresses IP des visiteurs
Avec Imperva en amont, CrowdHandler voit les adresses d'Imperva plutôt que celles de vos visiteurs. Imperva transmet l'adresse réelle dans son incap-client-ip en-tête, mais CrowdHandler ne fait confiance à cet en-tête que pour les domaines sur lesquels nous l'avons activé. E-mail support@crowdhandler.com une fois que le domaine sera en ligne, nous l'activerons. D'ici là, les fonctionnalités qui dépendent de l'adresse du visiteur, telles que l'accès prioritaire basé sur l'adresse IP et les rapports par adresse IP, ne fonctionneront pas comme prévu.
Vérifier que cela fonctionne
- Parcourez le site. Les réponses ayant passé avec succès la vérification de CrowdHandler sont accompagnées d'un
gestionnaire de foulecookie. - Ouvrez une salle d'attente sur le domaine dans le panneau de configuration de CrowdHandler, puis rendez-vous sur le site. Vous devriez voir la salle d'attente s'afficher. Si vous voyez votre site à la place, le
/ch/*Le chemin d'accès est probablement bloqué dans Imperva. - Si l'étape 4 est en place, effectuez votre requête directement auprès de votre point de terminaison CrowdHandler en utilisant le nom d'hôte du site. Elle devrait être rejetée par votre serveur d'origine.
Retour en arrière
Rétablir le type de configuration sur DNS direct fait en sorte que CrowdHandler ajoute son propre x-ch-no-bypass à nouveau le jeton, affiché sous Options sur la page des paramètres du domaine. Si vous utilisez la vérification d'origine, mettez-la à jour en conséquence.