Imperva CDNを支えるCrowdHandler
サイトがImpervaによってフロントエンド処理されている場合は、その状態を維持したまま、その背後にCrowdHandlerを追加することができます。DNS設定はImpervaのままにしておき、ImpervaがトラフィックをCrowdHandlerに転送し、CrowdHandlerがそれをオリジンに転送します。
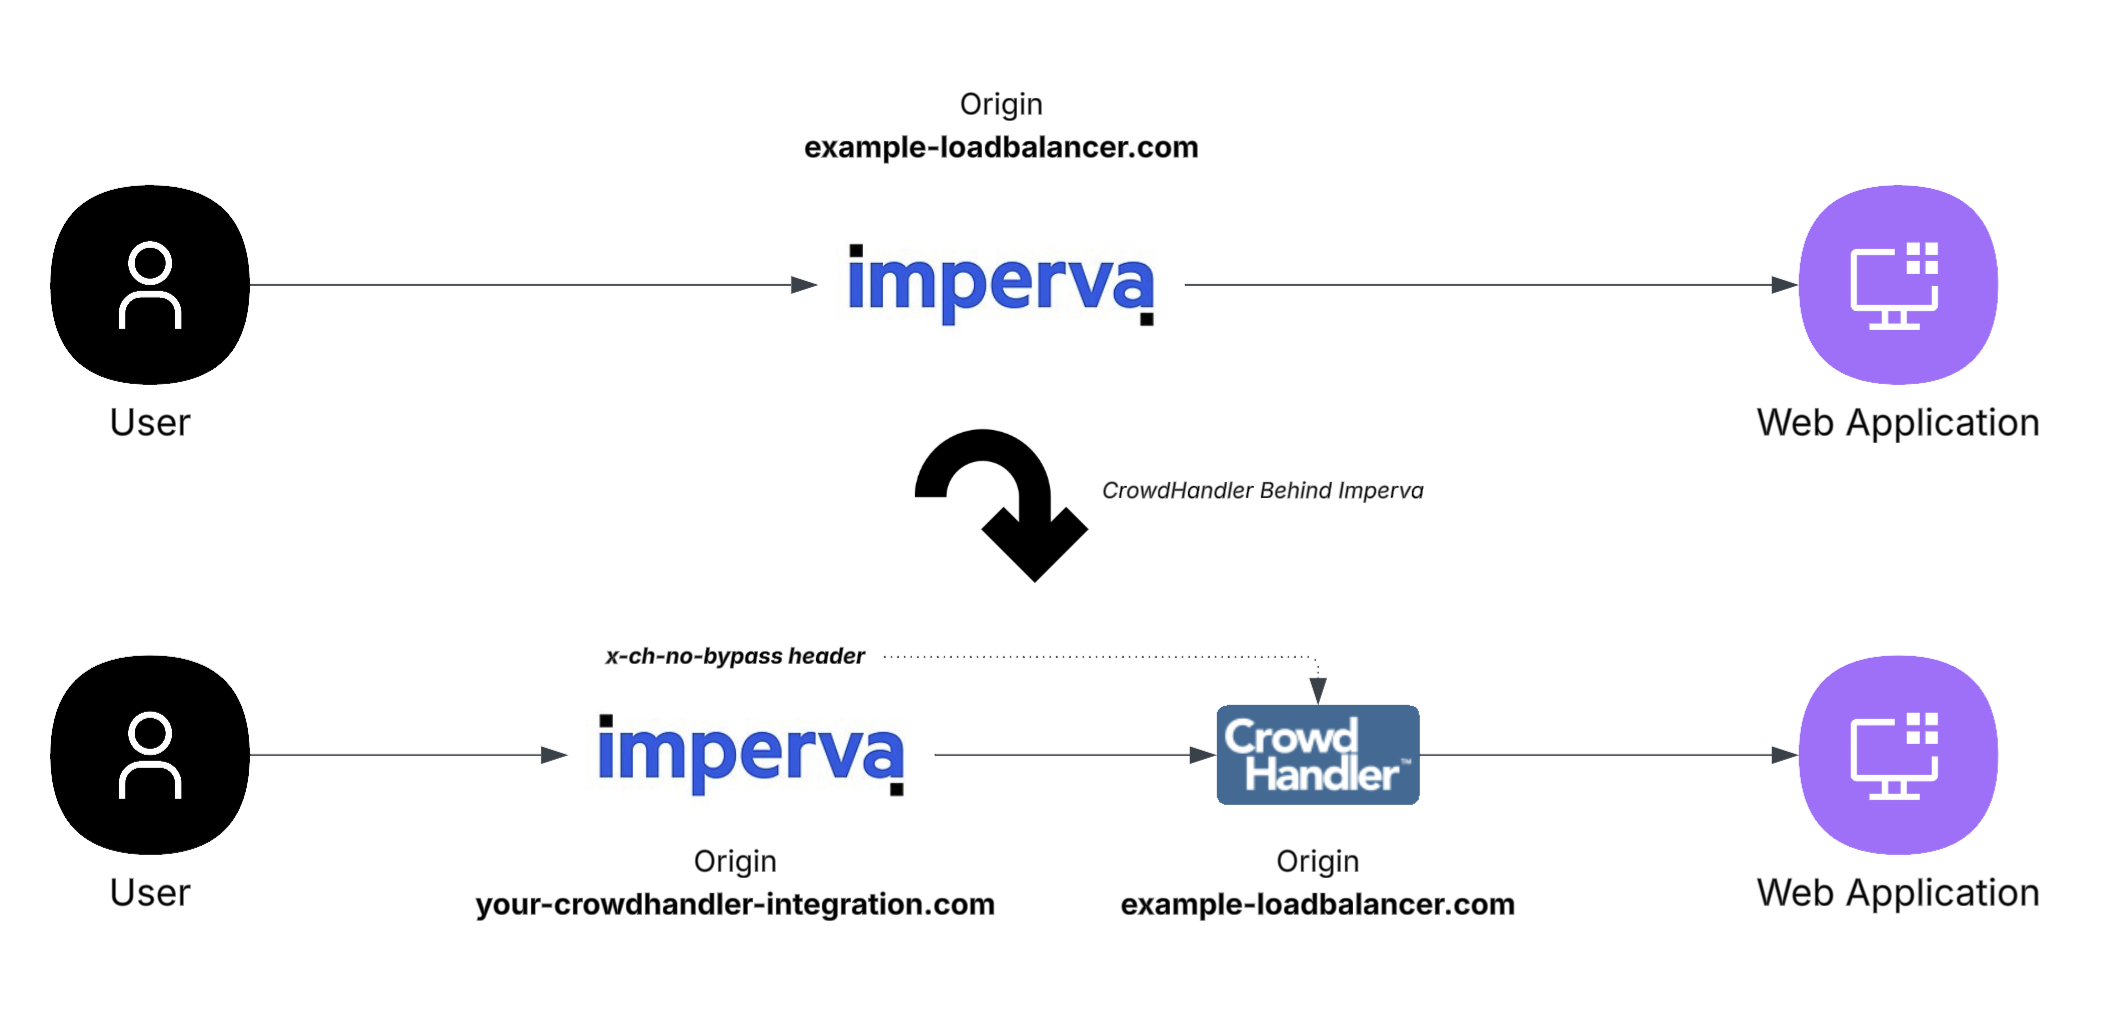
このガイドでは、Appcelerator (DNS)との連携を使用しています。代わりに、ご自身の CloudFront ディストリビューションで CrowdHandler を実行する場合は、CloudFront ガイドに従い、Imperva のオリジンをそのディストリビューションに指定してください。
始める前に
- Impervaアカウントへのアクセス権限(サイトのオリジンおよびルールを変更できる権限を含む)。
- Standardプラン以上のCrowdHandlerアカウント。
- 保護したいドメインは、すでにImpervaに解決されています。その後もずっとImpervaに解決され続けています。
ステップ 1: CrowdHandler にドメインを登録する
Appceleratorの「はじめに」ガイドに従い、「Go Live」のステップまで進めてください。具体的には、ドメインの追加、証明書の申請、DNSプロバイダーでの検証レコードの追加、およびオリジンの設定を行います。
原点を、Impervaが現在トラフィックを送信しているホスト名に設定してください。今後、CrowdHandlerはそこからトラフィックを送信するようになります。
「Go Live」パネルが表示されたら、そこで停止してください。ドメインのDNSレコードは変更しないでください。
ステップ 2: 「セットアップの種類」を「Imperva」に設定します
[Go Live] パネルで、[Setup Type] を [Imperva] に変更します。
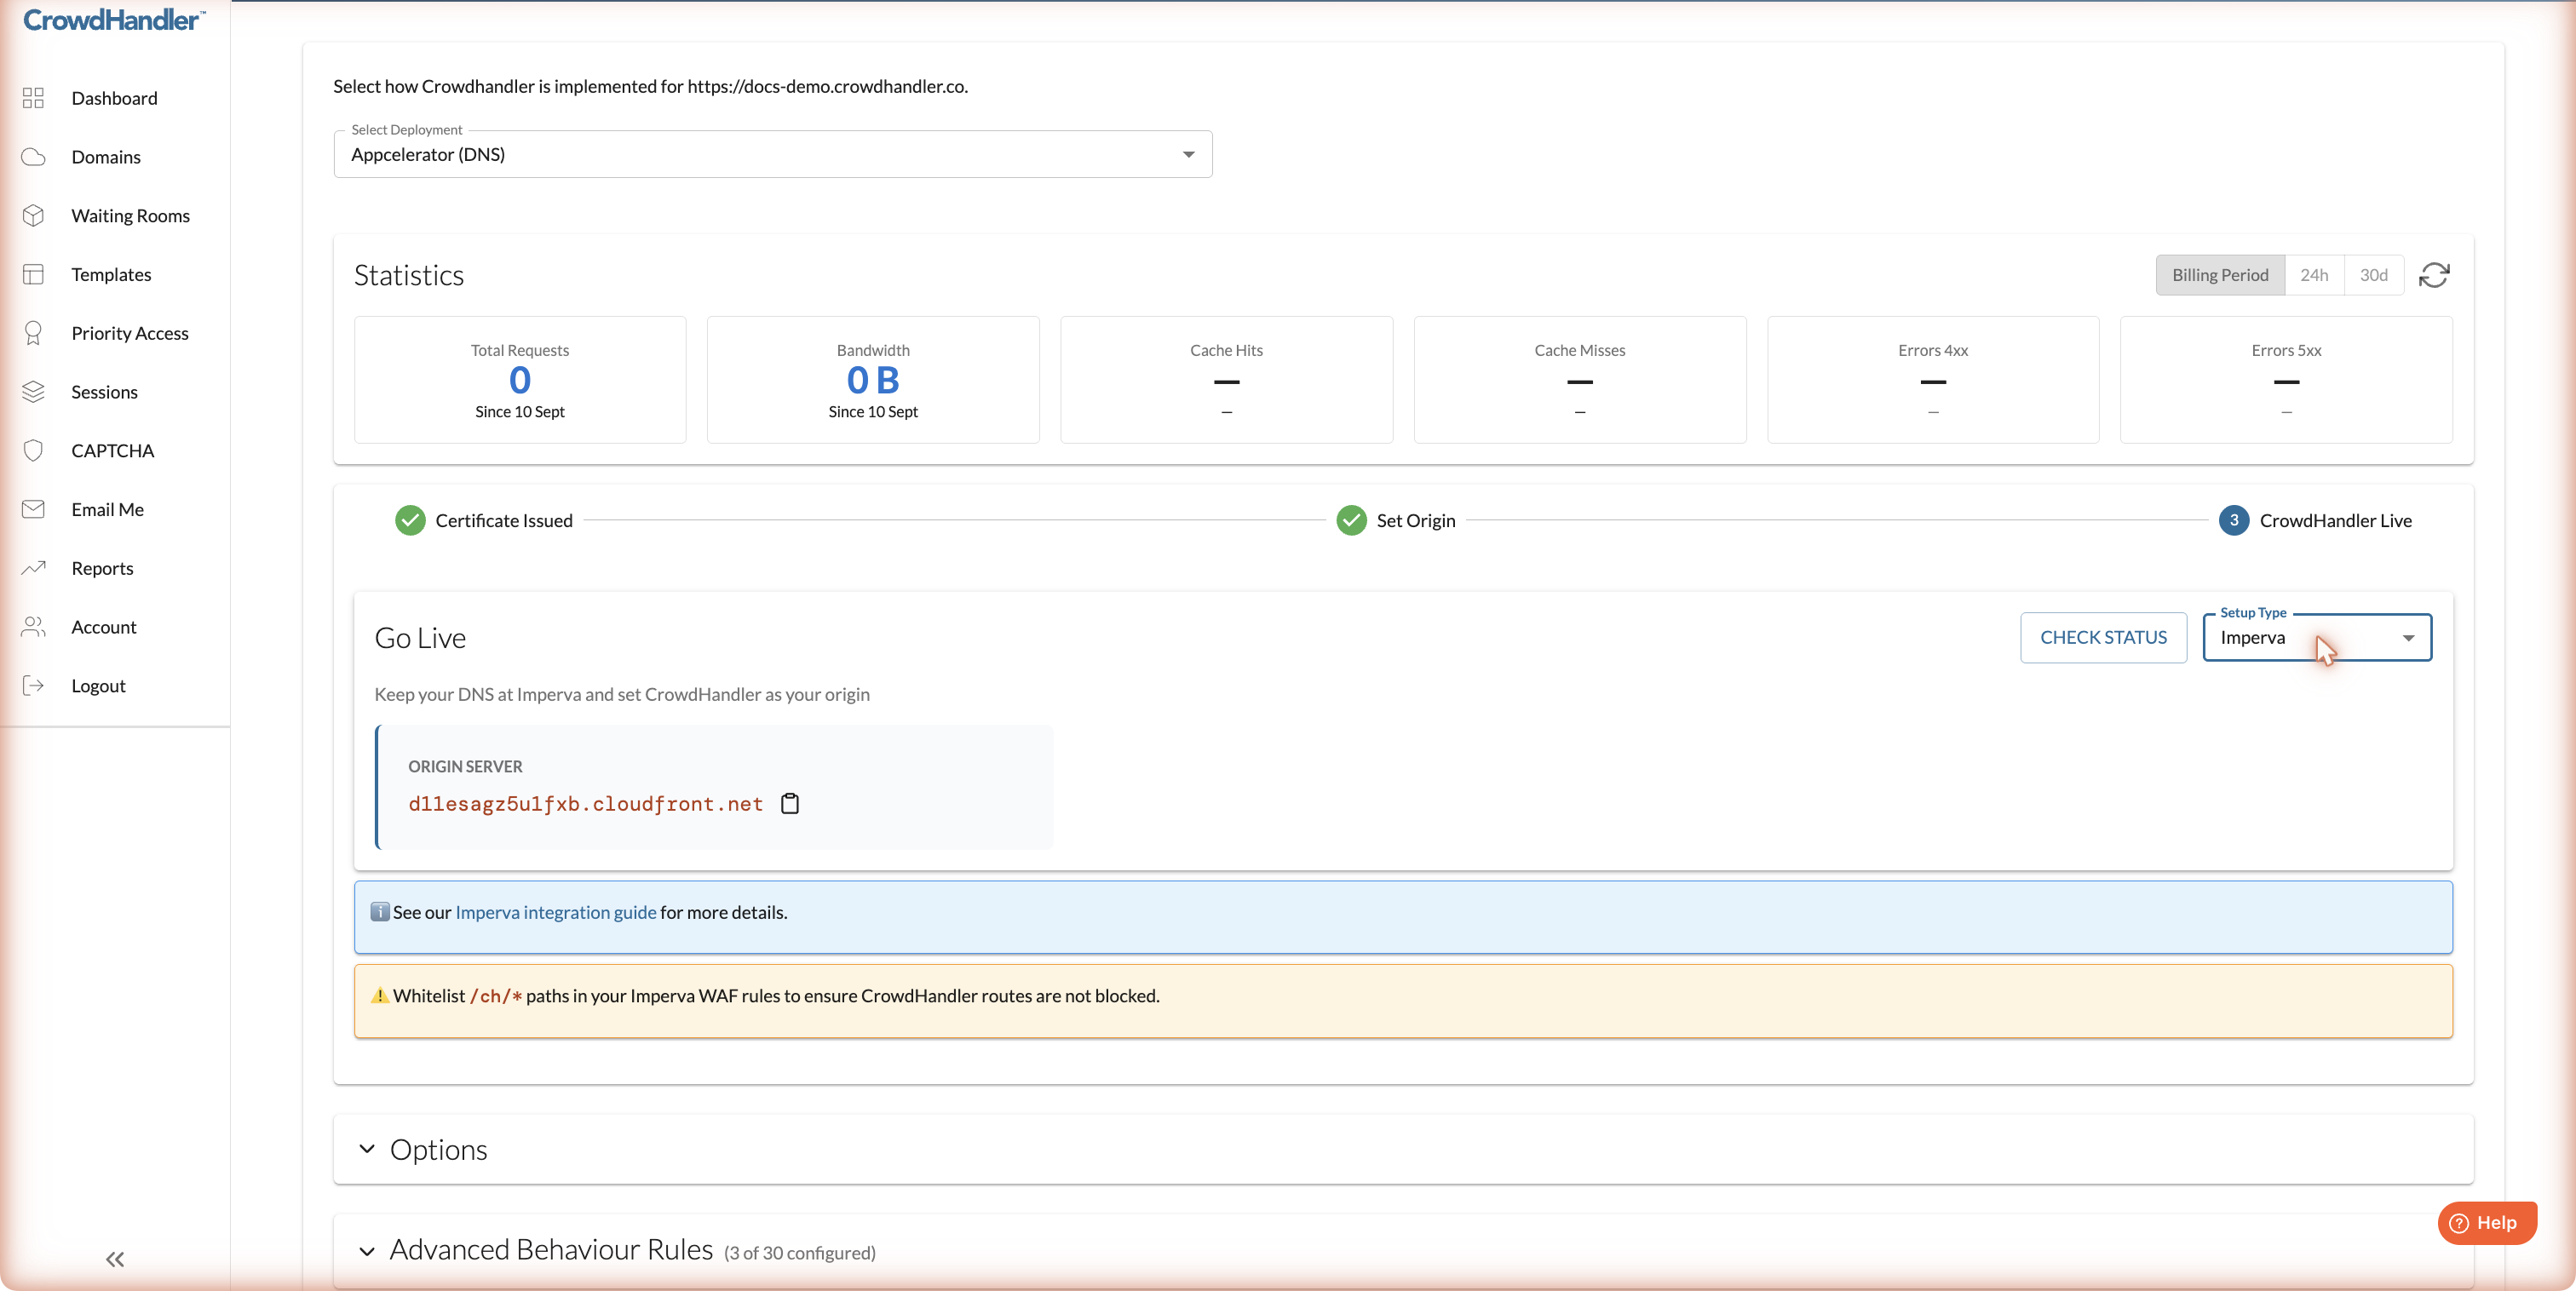
これにより、2つの処理が行われます。手順はImpervaのフローに切り替わり、CrowdHandlerのエンドポイントが次のように表示されます。 オリジンサーバー. また、CrowdHandlerは独自の追加を停止し、 x-ch-no-bypass ヘッダー。そのため、Impervaで設定されたヘッダーは変更されることなくオリジンに到達します(ステップ4を参照)。
ステップ 3: Imperva を CrowdHandler に設定する
Imperva では、サイトの 送信元アドレス ~へ オリジンサーバー 「Go Live」パネルの値。これは cloudfront.net ホスト名。
その後、 /ch/* Imperva WAFのルール内のパス。CrowdHandlerは、これらのパスから待機画面と設定情報を提供しており、これらをブロックすると待機画面が機能しなくなります。
現在、トラフィックは Imperva → CrowdHandler → お客様のオリジンという順序で流れています。ドメインの設定ページで「ステータスを確認」をクリックし、CrowdHandler がそのトラフィックを正常に受信していることを確認してください。
ステップ4(任意):オリジンを保護する
あなたのオリジンのアドレスやCrowdHandlerエンドポイントを特定された者は誰でも、Impervaを経由せずにリクエストを送信することができます。これらを拒否するには:
- Impervaでルールを作成する これにより、次のようなリクエストヘッダーが追加されます。
x-ch-no-bypassお好きな秘密の値を設定して。 - そのヘッダーが欠落している、または値が異なるリクエストをすべて拒否するようにオリジンを設定してください。一般的なサーバーや言語の例については、「DNSバイパス攻撃の防止」を参照してください。
CrowdHandlerはヘッダーを置き換えるのではなく中継するだけであるため、オリジン側で有効な値が確認されれば、そのリクエストがImpervaおよびCrowdHandlerを経由して送信されたことが証明されます。どちらか一方に直接送信されたリクエストは、ヘッダーなしで到着するため、拒否されます。
オリジン側ですでにCrowdHandlerが生成したトークンの検証を行っている場合は、「セットアップタイプ」を「Imperva」に設定する前に、オリジンチェックをImpervaの値に切り替えてください。その時点で、CrowdHandlerは独自のトークンの送信を停止するためです。
訪問者のIPアドレス
Impervaが前面に配置されている場合、CrowdHandlerには訪問者のアドレスではなく、Impervaのアドレスが表示されます。Impervaは、その incap-client-ip ヘッダーですが、CrowdHandler はそのヘッダーを、有効化されているドメインについてのみ信頼します。メール support@crowdhandler.com ドメインが公開され次第、そちらに切り替えます。それまでは、IPアドレスに基づく優先アクセスやIPレポートなど、訪問者のアドレスに依存する機能は、期待どおりに動作しません。
動作確認
- サイトをご覧ください。CrowdHandlerのチェックインを通過した回答には、
群衆誘導員クッキー。 - CrowdHandler コントロールパネルで、そのドメインの「待合室」を開き、サイトにアクセスしてください。待合室が表示されるはずです。もし代わりに自分のサイトが表示された場合は、
/ch/*Impervaでは、そのパスがおそらくブロックされていると思われます。 - ステップ4が完了している場合は、サイトのホスト名を使用してCrowdHandlerエンドポイントに直接リクエストを送信してください。これにより、オリジンからリクエストが拒否されるはずです。
元に戻す
「セットアップの種類」を再び ダイレクトDNS CrowdHandlerに独自のものを追加させる x-ch-no-bypass 再びトークン。以下に示すように オプション ドメインの設定ページで。オリジンチェックを使用している場合は、それに合わせて更新してください。